

Utilitarul Raccine împiedică eliminarea copiilor din unbră

Faptul este că operatorii de ransomware nu doresc ca victimele lor să folosească această funcție OS pentru a-și recupera fișierele gratuit, astfel încât aproape orice malware ransomware șterge în primul rând toate copiile shadow de pe mașina infectată. Deci, o modalitate de a le elimina este de a utiliza comanda vssadmin.exe: vssadmin șterge umbrele / toate / liniște. O altă modalitate este de a utiliza comanda de redimensionare pentru a seta cantitatea de stocare pe care Windows o alocă pentru copiile shadow. Această comandă va șterge și instantaneele existente: vssadmin.exe redimensionează shadowstorage / for = D: / on = D: / maxsize = 401MB.
„Ransomware elimină adesea toate copiile shadow folosind vssadmin. Dar dacă am putea intercepta această solicitare și opri procesul de apel? Să încercăm să creăm un vaccin simplu ”, scrie Roth pe pagina GitHub a proiectului.
Raccinul funcționează simplu: înregistrează raccine.exe ca depanator pentru vssadmin.exe prin registrul Windows și cheia Opțiuni de executare a fișierului imagine Windows. După înregistrare, de fiecare dată când este pornit vssadmin.exe, este lansat și Raccine, care verifică dacă vssadmin încearcă să elimine copiile shadow. Dacă utilitarul detectează că un proces folosește vssadmin delete sau vssadmin redimensionează shadowstorage, îl termină automat, interferând astfel cu ransomware-ul.
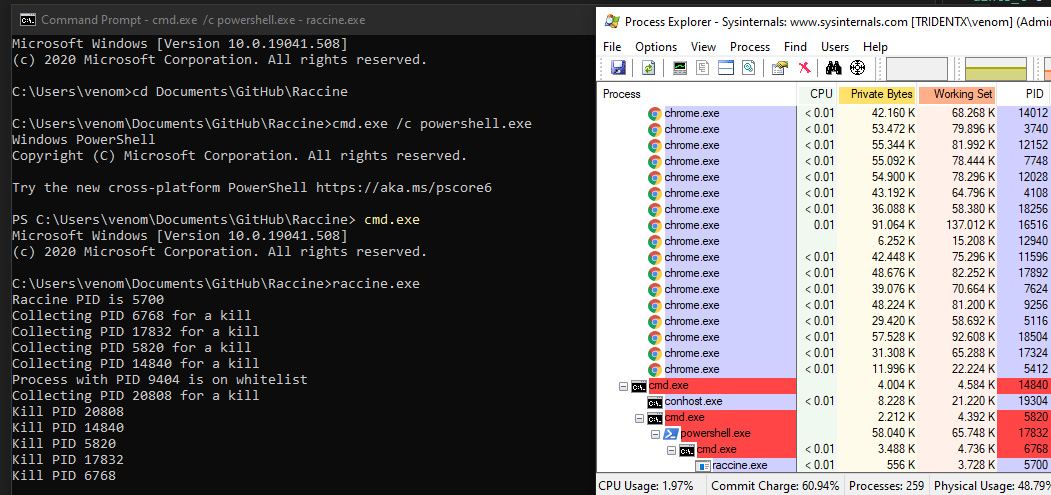
Urnalistii de computer Bleeping observă că unele ransomware-uri moderne șterg copiile shadow folosind alte comenzi, inclusiv:
Get-WmiObject Win32_Shadowcopy | ForEach-Object {$ _. Delete ();}
WMIC.exe shadowcopy șterge / nu interactiv
Din păcate, în astfel de cazuri, Raccine nu poate face nimic, dar Roth promite să extindă funcționalitatea utilității în timp, astfel încât să poată recunoaște astfel de metode. De asemenea, în viitor, Roth intenționează să adauge unele programe la excepțiile Raccine, astfel încât acestea să nu înceteze să lucreze cu un mesaj de eroare.
Niciun comentariu: