Specialiștii companiei chineze Qihoo 360 au descoperit un nou botnet DDoS Matryosh, care constă în dispozitive Android disponibile online prin ADB (Android Debug Bridge).
Deși în mod implicit, ADB este dezactivat pe majoritatea dispozitivelor de pe Android, unele gadget-uri încă vin cu ADB activat (cel mai adesea pe portul 5555). Ca urmare, ADB a fost mult timp o sursă cunoscută de probleme pentru smartphone-uri, televizoare, console și alte dispozitive "inteligente" care rulează Android. De exemplu, funcțiile de depanare anterioare ale sistemului de operare au abuzat de dăunători precum Ares, Trinity, Fbot și ADB.Miner.
Acum, cercetătorii scriu că Matryosh este diferit de alte astfel de botnet faptul că folosește Tor pentru a ascunde lor de administratori de servere, și pentru a obține adresa de la server aplică un complex de multi-nivel de proces, care și-a dat numele de botnet. 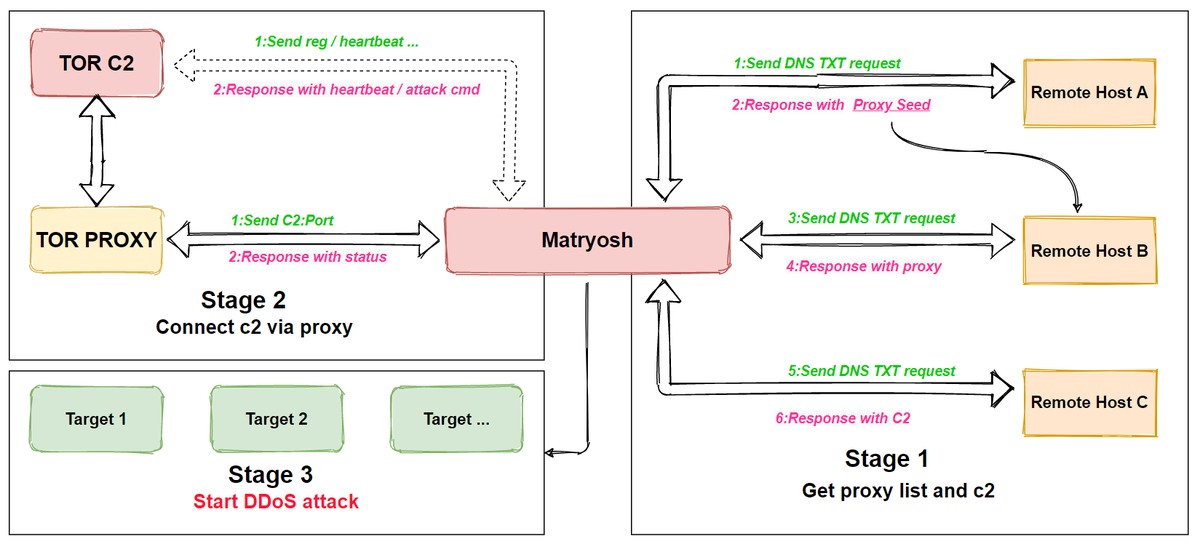
Botnet Matryosh atacă dispozitivele Android prin ADB
![Botnet Matryosh atacă dispozitivele Android prin ADB]()
Reviewed by
BigAdmin
on
februarie 06, 2021
Rating:
5


Niciun comentariu: