

Emulatorul Android NoxPlayer infectat cu malware
Experții companiei ESET au descoperit un atac asupra lanțului de aprovizionare, în timpul căruia un grup necunoscut de hack a compromis dezvoltatorii popularului emulator Android NoxPlayer și l-au doborât pe malware în codul său.
Non Player este gratuit și conceput pentru a emula Aplicații Android pe computere care rulează Windows sau macOS. Emulatorul dezvoltă compania big box din Hong Kong și beneficiază de peste 150 000 000 de utilizatori în 150 de țări din întreaga lume.
Cercetătorii scriu că au descoperit un atac BigNox vizat pe 25 ianuarie 2021. Potrivit lor, atacatorii au compromis un oficiale API-ul companiei (api.bignox.com), precum și servere pentru găzduirea de fișiere (res06.bignox.com). Folosind obtinut acces, hackerii au "lucrat" cu un URL pentru a descărca actualizări, și în cele din urmă răspândit în rândul utilizatorilor de NoxPlayer malwar.
Sa observat că trei familii de malware s-au răspândit prin actualizări malware printre victimele selectate. Acestea nu conțin nici un semn că hackerii urmăresc un beneficiu financiar și sunt mai degrabă urmăriți, afirmă raportul ESET.
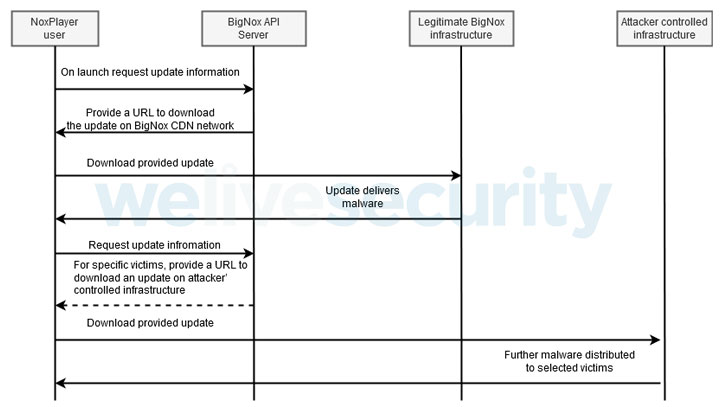
Următoarele amenințări au fost răspândite prin NoxPlayer. Anterior necunoscut malware, care vă permite să urmăriți victima, de asemenea, este capabil de a executa comenzi primite de la un server de comandă și control, șterge fișiere, executa comenzi, încărca și descărca fișiere și așa mai departe alte două malware a fost deja cunoscute de specialiști: au fost variante de Gh0st RAT și PoisonIvy RAT.
În timp ce analiștii cred că atacatorii au avut acces la serverele BigNox cel puțin din septembrie 2020, hackerii nu au vizat întreaga bază de utilizatori semnificativă a companiei, ci și-au concentrat eforturile asupra mașinilor specifice. Pe baza acestui fapt, experții concluzionează că au descoperit un atac foarte concentrat care vizează infectarea unei anumite clase de utilizatori. Deci, până în prezent, doar cinci persoane au fost identificate de către cei afectați de versiunea încărcată a Non player, care se află în Taiwan, Hong Kong și Sri Lanka.
Relația și asemănări, care spun expertii ESET, sunt legate de faptul că toate cele trei pericole, desfășurate prin actualizarea NoxPlayer, foarte asemănătoare cu o altă malwar care este folosit în timpul hacking site-ul administrației prezidențiale Myanmar (2018) și de la universitatea din Hong kong (anul 2020).
Niciun comentariu: